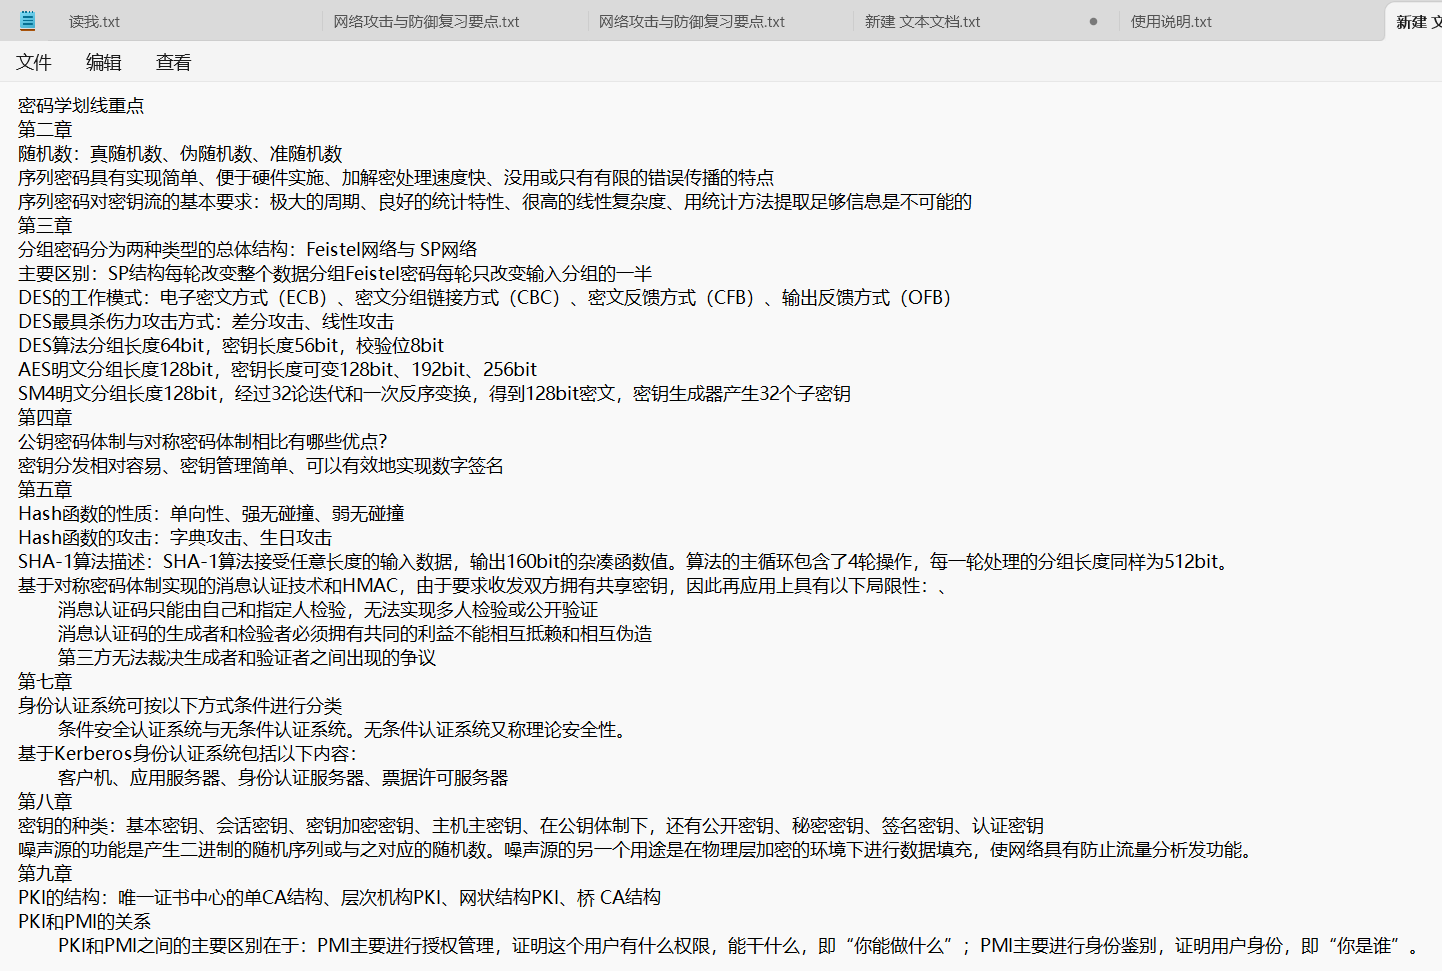
密码学 - 期末核心重点知识图谱
期末重点
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 Moyuan's website!
相关推荐
2024-07-20
密码学题解 - LFSR 线性反馈移位寄存器流密码破译
设一个流密码算法使用了一个GF(2)上的8级线性反馈移位寄存器作为密钥流生成器,已知明文0110000101101100的密文为1011010000010011,试破译该密码算法。解密过程:使用线性反馈移位寄存器(LFSR)破译流密码已知条件 明文:\text{01100001 01101100} 密文:\text{10110100 00010011} 根据流密码的工作原理,密文是通过明文和密钥流进行按位异或生成的。因此,密钥流可以通过明文和密文进行异或恢复: \text{密钥流} = \text{明文} \oplus \text{密文}计算密钥流第一部分: 01100001 \oplus 10110100 = 11010101第二部分: 01101100 \oplus 00010011 = 01111111因此,密钥流为: \text{11010101 01111111}构造LFSR的状态LFSR状态可以表示为一个矩阵形式,通过线性方程组来恢复状态。 已知初始状态s_0 到s_7: s_0 = 1, s_1 = 1, s_2 = 0, s_3 = 1, s_4 = 0, s_...
2024-07-20
密码学 - 第 1 章 密码学概述
密码学概述第1章:密码学概述密码学基础密码学的基本概念 密码学:研究在有敌手的情况下如何隐密地传递信息的科学,常被认为是数学和计算机科学的分支。 密码编码学:对消息进行变换,以保证消息在信道传输过程中不被窃取、篡改和利用。 密码分析学:破译和分析密码体制。 基本概念 明文(m):要变换的消息 密文(c):变换后的消息 密钥(k):秘密参数 加密(E):将明文变换成密文的过程 解密(D):由密文恢复出明文的过程 密码体制分类 按密钥数量: 对称密码体制:加密密钥和解密密钥相同或可相互推导。 非对称密码体制:加密密钥和解密密钥不同,且难以从一个密钥推导出另一个密钥。 按加密方式: 流密码:按位加密明文。 分组密码:将明文分成定长的块进行加密。 密码体制分析安全性要求 机密性(Confidentiality):保证信息仅供授权者使用。 完整性(Integrity):信息在传输或存储过程中不能被破坏。 认证性(Authentication):保证消息来源和通信实体的真实性。 不可否认性(Non-repudiation):防止通信方对行为的否认。 密码体制的攻击方法...
2024-07-20
密码学 - 第 5 章 散列函数与消息认证
第5章:单向散列函数和消息认证单向散列函数基础Hash函数的定义 Hash函数h是一个公开函数,用于将任意长的消息m映射为较短的、固定长度的一个值h(m),称为消息摘要或哈希值。 Hash函数的性质 输入任意长:函数的输入可以是任意长的消息。 输出固定长:函数的输出是固定长度的摘要。 计算简便:对任意给定的x,计算$h(x)$比较容易。 单向性:对任意给定的Hash值z,找到满足$h(x)=z$的$x$在计算上是不可行的。 抗弱碰撞性:已知x,找到另一个$y(y≠x)$使得$h(y)=h(x)$在计算上是不可行的。 抗强碰撞性:找到任意两个不同的输入$x, y$,使$h(y)=h(x)$在计算上是不可行的。 碰撞性 碰撞是指对于两个不同的消息x和y,如果它们的Hash值相同,则发生了碰撞。Hash函数必须具有碰撞抵抗性,确保找到碰撞在计算上是不可行的。 Hash与加密的对比 加密是双向的,需要使用密钥进行加密和解密。Hash是单向的,没有解Hash的过程。 迭代型Hash函数的一般结构 Merkle基于压缩函数f提出了一个Hash函数的一般结构。输入m被分为L个...
2024-07-20
密码学 - 数字签名核心公式梳理
数字签名的公式分类整理RSA 数字签名算法 RSA 签名方案 密钥生成: 选择两个大素数 $ p $ 和 $ q $ 计算 $ n = pq $ 计算 $ \phi(n) = (p-1)(q-1) $ 选择一个整数 $ e $(满足 $ 1 < e < \phi(n) $ 且 $ \gcd(e, \phi(n)) = 1 $) 计算私钥 $ d $(满足 $ ed \equiv 1 \pmod{\phi(n)} $) 公钥为 $ (e, n) $,私钥为 $ (d, n) $ 签名: 对消息 $ m $ 进行哈希得到消息摘要 $ H(m) $ 计算签名 $ s = H(m)^d \mod n $ 验证: 对签名 $ s $ 进行验证计算 $ H(m) $ 的哈希值: $ v = s^e \mod n $ 若 $ v \equiv H(m) \mod n $,则验证通过 离散对数(基于离散对数问题的签名算法) ElGamal签名方案 密钥生成: 选定大素数 $ p $ 和生成元 $ g $ 选择私钥 $ x $(随机数),计算公钥 $ y ...
2024-07-20
密码学 - 第 9 章 PKI 技术
第9章:PKI技术PKI概念PKI技术概述 公钥基础设施(Public Key Infrastructure, PKI)是用于实施和提供安全服务的基础设施。它能提供认证、数据完整性、数据保密性、不可否认性、公证等服务。 PKI主要用于抵抗”公钥替换”攻击,通过将用户的公钥与其身份信息以可验证和可信的方式关联起来,确保公钥的真实性。 PKI服务 认证服务:确认实体的真实身份,通过验证证书和数字签名,确保通信双方的身份。 数据完整性服务:保证数据在传输和处理过程中未被修改。通过数字签名和哈希算法提供数据完整性保证。 数据保密性服务:采用”数字信封”机制,使用对称密钥加密敏感数据,并用接收方的公钥加密对称密钥。 不可否认性服务:保证实体对其行为的认可,包括数据来源、接收、传输、创建和同意的不可否认性。 公证服务:确认数据的有效性和正确性,通过数字签名和公钥验证。 PKI组成结构PKI组成 注册中心(Registration Authority, RA):负责用户的身份注册和验证。 证书中心(Certificate Authority, CA):负责生成和颁发数字证书。 目录库...
2024-07-20
密码学 - 经典练习题精选解析
说明AES和DES设计的不同之处。AES和DES设计的不同之处 密钥长度: AES:支持128位、192位和256位的密钥长度。 DES:固定56位的密钥长度(尽管通常表示为64位,但其中8位用于奇偶校验)。 分组长度: AES:固定128位的分组长度。 DES:固定64位的分组长度。 算法结构: AES:基于替代-置换网络(Substitution-Permutation Network, SPN)。使用S盒和P盒来实现复杂的替代和置换操作。 DES:基于费斯妥尔网络(Feistel Network)。每一轮将数据分成两半,交替进行加密和交换。 轮数: AES:轮数取决于密钥长度:128位密钥为10轮,192位密钥为12轮,256位密钥为14轮。 DES:固定为16轮。 安全性: AES:设计更为现代,考虑了更多的密码分析攻击,现阶段没有已知的有效攻击方式。 DES:由于密钥长度较短,容易受到暴力破解攻击,已经被认为是不安全的。 硬件和软件实现: AES:设计时考虑了高效的硬件和软件实现,特别是对现代处理器进行了优化。 DES:设计较早,硬件实...